Domain früherkennung24.de kaufen?
Wir ziehen mit dem Projekt
früherkennung24.de um.
Sind Sie am Kauf der Domain
früherkennung24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain früherkennung24.de kaufen?
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Phishing-Angriffe
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
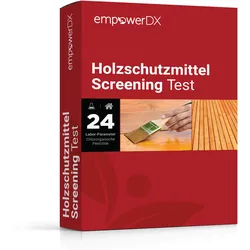
Holzschutzmittel Screening TestkitScreening zum Nachweis von Schadstoffen in deinen Holzschutzlösungen. Link zur Probenahmeanleitung. Du erhältst deinen Ergebnisreport innerhalb von 10 - 11 Werktagen nach Probeneingang im Labor. Wann ist diese Analyse sinnvoll? Lindan (HCH), DDT und Quecksilberverbindungen sind heute zwar nicht mehr zugelassen, aber können Jahrzehnte lang nachgewiesen werden. Verwendung in Deutschland bis Anfang 80er Jahre für Holz von Dachstühlen und Wandvertäfelung Welche Schadstoffe werden analysiert? Organochlorpestizide (24 Parameter) Chlordan, cis- Chlordan, trans- DDD, 2,4- DDD, 4,4- DDE, 2,4- DDE, 4,4- DDT, 2,4- DDT, 4,4- Endosulfan, alpha Endosulfan, beta HCH, alpha HCH, beta HCH, delta HCH, epsilon HCH, gamma (Lindan) Heptachlorepoxid, cis- Heptachlorepoxid, trans- Aldrin Hexachlorbenzol (HCB) Heptachlor Metoxychlor Mirex Dieldrin Endrin Wie läuft die Analyse/Probenahme ab? Du hast dich für die Option Standardversand entschieden: Nach der Bestellung bekommst du von uns ein Probenahmeset geliefert. In diesem Set sind die benötigen Probenahmeutensilien, eine leicht verständliche Probenahmeanleitung und ein Rücksendeetikett an unser Partnerlabor enthalten. Du hast dich für die Option Selbstausdruck entschieden: Nach der Bestellung bekommst du alle nötigen Informationen von uns per E-Mail zugesendet. Bitte überprüfe auch deinen Spam Ordner, falls du keine E-Mail erhalten hast. Du führst die Probenahme entsprechend der Anleitung durch. Schicke anschließend die Probe an unser Partnerlabor. Beachte die Zieladresse des Labors, sowie die in der Anleitung hinterlegten Hinweise zum Versand. Du kannst selber wählen welchen Versanddienstleiter du verwendest, um deine Probe(n) zu verschicken. Unser Partnerlabor analysiert deine Probe. Sobald die Analyseergebnisse von Experten freigegeben wurden, erhältst du einen verständlichen Befund. Professionelle Laboranalyse Deine Probe wird in einem spezialisierten und akkreditierten Fachlabor analysiert. Durch den Einsatz etablierter Analyseverfahren und strenger Qualitätsstandards stellen wir zuverlässige und nachvollziehbare Ergebnisse sicher. a { text-decoration: none; color: #464feb; } tr th, tr td { border: 1px solid #e6e6e6; } tr th { background-color: #f5f5f5; } Weitere Informationen zu unseren Laborpartnern findest du hier. Disclaimer Bitte beachte, dass sich die Ergebnisse nur auf die von dir eingesandte Probe bezieht. Die Analyse erfolgt in einem unserer akkreditierten Partnerlaboren. Die Probe muss innerhalb eines Jahres ab Eingang des Entnahmesets bzw. Rücksendematerials beim Kunden entnommen und an den Anbieter gesendet werden; danach entfällt die Leistungspflicht des Anbieters. Diese Frist kann je nach Haltbarkeit der Bestandteile des Entnahmesets kürzer sein, wenn im Onlineshop bei Bestellung eine kürzere Frist beim jeweiligen Produkt ausgewiesen ist; diese kürzere Frist ist dann vorrangig vor der Einjahresfrist nach Satz 1. Unsere Umwelt liegt uns am Herzen wir versenden unsere Produkte daher in ökologisch, nachhaltigen Verpackungen. Der Inhalt bzw. die Leistungen die erbracht werden, sind davon nicht betroffen und bleiben unverändert. Die Kosten für den Versand an das Labor trägt der Kunde. Die Auswahl des Versanddienstleisters obliegt dem Kunden. Der Kunde ist verpflichtet, eine ausreichende Frankierung sowie eine korrekte Adressierung der Sendung sicherzustellen. Unfreie Versandetiketten mit der Adresse inkl. nötiger Zusätze werden mit den Produkten bereitgestellt. Hersteller Unternehmensname empowerDX Umweltanalytik Deutschland GmbH Adresse Vorgebirgsstraße 20, 50389, Wesseling, NRW, DE E-Mail shop@umwelt.empowerdx.de Telefon +49 2236 897 187 EU verantwortliche Person Name Yannick Haage Adresse Vorgebirgsstraße 20, 50389, Wesseling, NRW, DE E-Mail shop@umwelt.empowerdx.de Telefon +49 2236 897 187149,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
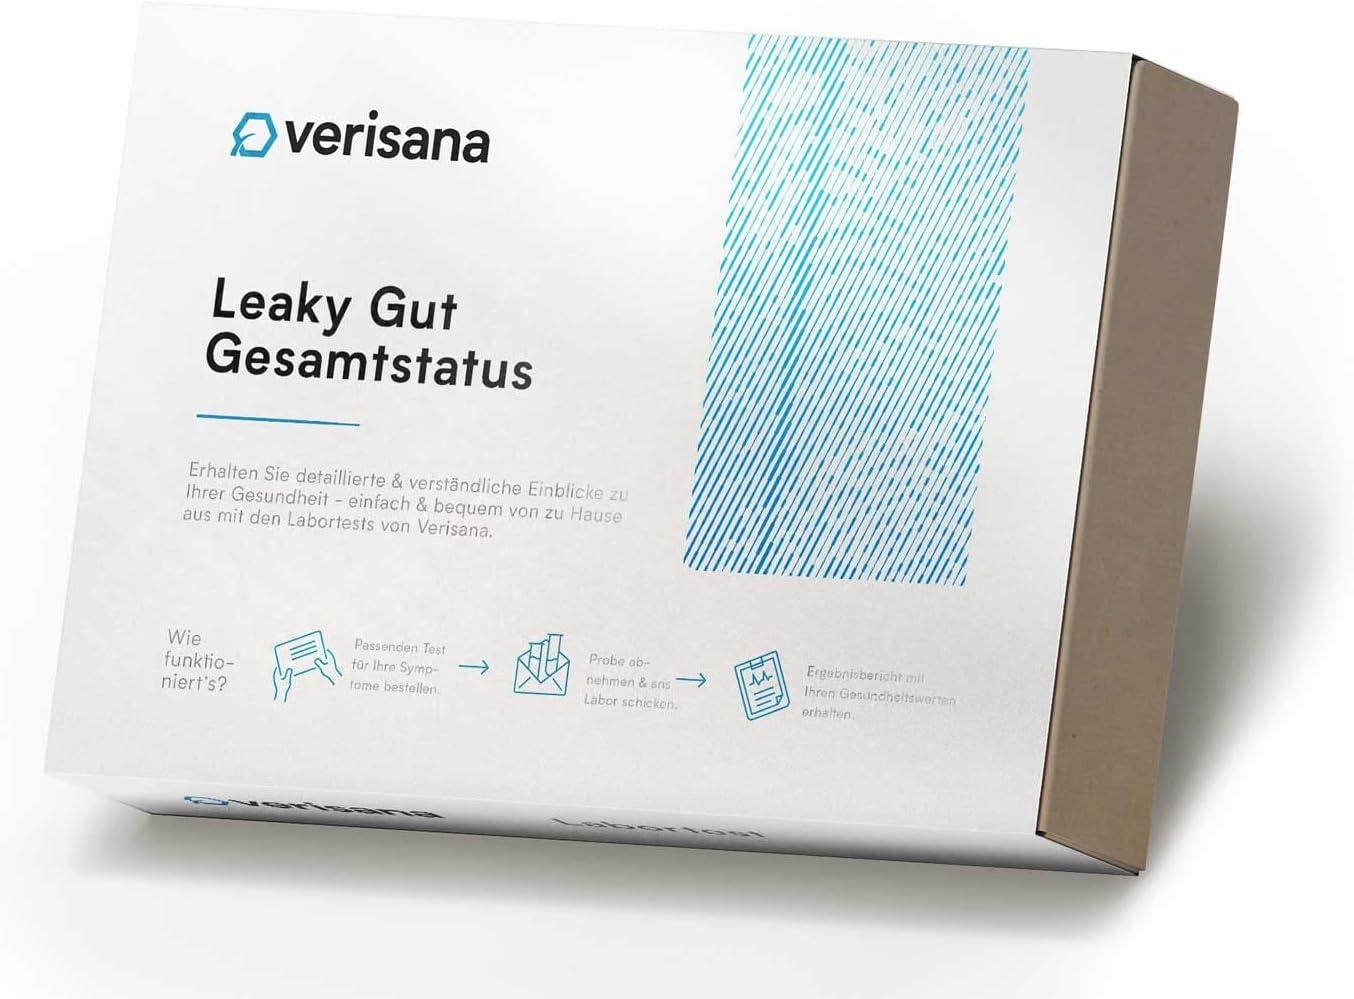
Stuhltest zur umfassenden Untersuchung der Darmdurchlässigkeit - Test zur Beurteilung der Permeabilität der Darmwand, einschließlich der Bestimmung von Zonulin und Alpha-1-AntitrypsinAnalyseparameter: Untersuchung ausgewählter Darmbakterien, Hefen (z.B. Candida), Helicobacter-pylori-Antigen sowie anderer Marker wie Zonulin, Alpha-1-Antitrypsin, Beta-Defensin 2, sIgA und pH-Wert anhand einer Stuhlprobe. Mikrobiologische Analyse: Ihre eingereichte Probe wird im Labor untersucht. Sie erhalten eine Übersicht der gemessenen Werte mit entsprechenden Referenzbereichen. Probenentnahme zu Hause: Sie entnehmen die Stuhlprobe selbst zu Hause mithilfe der beiliegenden Anleitung und senden sie dann zurück525,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
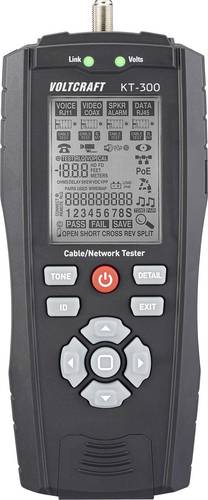
VOLTCRAFT KT-300 LAN Kabel Tester Speed Erkennung, PoE Diagnose, Port Lokalisierung, Längenmessung, Mapping VC-17497100Revolutionieren Sie Ihre Netzwerkdiagnose mit dem VOLTCRAFT KT-300 Für IT-Spezialisten in Unternehmen und professionelle Installationsbetriebe ist Zeit Geld. Komplexe Netzwerke, unbeschriftete Leitungen und versteckte Fehlerquellen kosten Nerven und verzögern Projekte. Der VOLTCRAFT KT-300 LAN-Kabeltester ist Ihr ultimatives Werkzeug zur Analyse von Telefon-, Computernetzwerk- und Koaxialkabeln. Er vereint präzise Messtechnik mit branchenübergreifender Vielseitigkeit in einem kompakten Gerät. Umfassende Leitungsanalyse und TDR-Fehlerortung Twisted-Pair-Kabel (CAT5E bis CAT7), Koaxialleitungen (50, 75 und 93 Ω) oder Telefon- und Alarmleitungen: Mittels TDR-Technologie (Time Domain Reflectometry) werden in Kabeln mit einer Länge von 0,5 bis 610 Metern Distanzen zu Fehlstellen exakt lokalisiert. Für eine detaillierte Diagnose werden Widerstand, Ausbreitungsverzögerung (Delay) und zeitlicher Versatz (Verschiebungen/Skew) inklusive Länge und Abstand zu Fehlstellen präzise ermittelt. Dank VOP (einstellbare Ausbreitungsgeschwindigkeit) wird bei unterschiedlichsten Kabeltypen wie UTP, FTP oder SSTP eine hohe Messgenauigkeit erzielt. Verifikation von Netzwerk- und PoE-Strukturen Zur Sicherstellung der korrekten Verdrahtung erstellt der Voltcraft KT-300 LAN Kabel Tester vollständige Wiremaps und identifiziert zuverlässig Leitungsunterbrechungen, Kurzschlüsse, Verpolungen sowie getrennte Adernpaare (Split Pairs). Neben allgemeinen Ethernet-Anschlusstests verfügt der Tester über eine PoE-Signalerkennung, die zwischen Endspan- und Midspan-Versorgungen unterscheidet, dabei aber auch die gleichzeitige Verwendung aller acht Adern erkennt. Zur Funktionsprüfung von Alarmsystemen ist zudem ein 100-mA-Lasttest für 12-V-Batterien integriert, der die Belastbarkeit unter Realbedingungen prüft. Effiziente Kabelortung und Dokumentation Für die Installation und Fehlersuche in komplexen Umgebungen stehen ein integrierter Tongenerator sowie acht RJ45-Gegenstellen zur Verfügung. Diese ermöglichen die gleichzeitige Identifikation von bis zu acht Anschlussdosen oder Kabelwegen. Der interne Speicher bietet Platz für 250 Berichte, die über die USB-Schnittstelle ausgelesen und ausgedruckt werden können. Systemausstattung und Zubehör Alles, was zum sofortigen Einsatz des Voltcraft KT-300 LAN Kabel Testers benötigt wird, liegt bei: Zum Lieferumfang gehören das Prüfgerät, drei AA-Batterien und eine robuste Tragetasche. Weiterhin umfasst das Zubehör acht Remote-Einheiten, zwei RJ45-Verbindungskabel, ein USB-Kabel sowie ein Spezialadapterkabel von RJ45 auf Krokodilklemmen für universelle Kontaktierungen. Eine Bedienungsanleitung liegt bei.139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **


Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
VOLTCRAFT KT-300 LAN Kabel Tester Speed Erkennung, PoE Diagnose, Port Lokalisierung, Längenmessung, MappingRevolutionieren Sie Ihre Netzwerkdiagnose mit dem VOLTCRAFT KT-300 Für IT-Spezialisten in Unternehmen und professionelle Installationsbetriebe ist Zeit Geld. Komplexe Netzwerke, unbeschriftete Leitungen und versteckte Fehlerquellen kosten Nerven und verzögern Projekte. Der VOLTCRAFT KT-300 LAN-Kabeltester ist Ihr ultimatives Werkzeug zur Analyse von Telefon-, Computernetzwerk- und Koaxialkabeln. Er vereint präzise Messtechnik mit branchenübergreifender Vielseitigkeit in einem kompakten Gerät. Umfassende Leitungsanalyse und TDR-Fehlerortung Twisted-Pair-Kabel (CAT5E bis CAT7), Koaxialleitungen (50, 75 und 93 Ω) oder Telefon- und Alarmleitungen: Mittels TDR-Technologie (Time Domain Reflectometry) werden in Kabeln mit einer Länge von 0,5 bis 610 Metern Distanzen zu Fehlstellen exakt lokalisiert. Für eine detaillierte Diagnose werden Widerstand, Ausbreitungsverzögerung (Delay) und zeitlicher Versatz (Verschiebungen/Skew) inklusive Länge und Abstand zu Fehlstellen präzise ermittelt. Dank VOP (einstellbare Ausbreitungsgeschwindigkeit) wird bei unterschiedlichsten Kabeltypen wie UTP, FTP oder SSTP eine hohe Messgenauigkeit erzielt. Verifikation von Netzwerk- und PoE-Strukturen Zur Sicherstellung der korrekten Verdrahtung erstellt der Voltcraft KT-300 LAN Kabel Tester vollständige Wiremaps und identifiziert zuverlässig Leitungsunterbrechungen, Kurzschlüsse, Verpolungen sowie getrennte Adernpaare (Split Pairs). Neben allgemeinen Ethernet-Anschl139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Holzschutzmittel Screening TestkitScreening zum Nachweis von Schadstoffen in deinen Holzschutzlösungen. Link zur Probenahmeanleitung. Du erhältst deinen Ergebnisreport innerhalb von 10 - 11 Werktagen nach Probeneingang im Labor. Wann ist diese Analyse sinnvoll? Lindan (HCH), DDT und Quecksilberverbindungen sind heute zwar nicht mehr zugelassen, aber können Jahrzehnte lang nachgewiesen werden. Verwendung in Deutschland bis Anfang 80er Jahre für Holz von Dachstühlen und Wandvertäfelung Welche Schadstoffe werden analysiert? Organochlorpestizide (24 Parameter) Chlordan, cis- Chlordan, trans- DDD, 2,4- DDD, 4,4- DDE, 2,4- DDE, 4,4- DDT, 2,4- DDT, 4,4- Endosulfan, alpha Endosulfan, beta HCH, alpha HCH, beta HCH, delta HCH, epsilon HCH, gamma (Lindan) Heptachlorepoxid, cis- Heptachlorepoxid, trans- Aldrin Hexachlorbenzol (HCB) Heptachlor Metoxychlor Mirex Dieldrin Endrin Wie läuft die Analyse/Probenahme ab? Du hast dich für die Option Standardversand entschieden: Nach der Bestellung bekommst du von uns ein Probenahmeset geliefert. In diesem Set sind die benötigen Probenahmeutensilien, eine leicht verständliche Probenahmeanleitung und ein Rücksendeetikett an unser Partnerlabor enthalten. Du hast dich für die Option Selbstausdruck entschieden: Nach der Bestellung bekommst du alle nötigen Informationen von uns per E-Mail zugesendet. Bitte überprüfe auch deinen Spam Ordner, falls du keine E-Mail erhalten hast. Du führst die Probenahme entsprechend der Anleitung durch. Schicke anschließend die Probe an unser Partnerlabor. Beachte die Zieladresse des Labors, sowie die in der Anleitung hinterlegten Hinweise zum Versand. Du kannst selber wählen welchen Versanddienstleiter du verwendest, um deine Probe(n) zu verschicken. Unser Partnerlabor analysiert deine Probe. Sobald die Analyseergebnisse von Experten freigegeben wurden, erhältst du einen verständlichen Befund. Professionelle Laboranalyse Deine Probe wird in einem spezialisierten und akkreditierten Fachlabor analysiert. Durch den Einsatz etablierter Analyseverfahren und strenger Qualitätsstandards stellen wir zuverlässige und nachvollziehbare Ergebnisse sicher. a { text-decoration: none; color: #464feb; } tr th, tr td { border: 1px solid #e6e6e6; } tr th { background-color: #f5f5f5; } Weitere Informationen zu unseren Laborpartnern findest du hier. Disclaimer Bitte beachte, dass sich die Ergebnisse nur auf die von dir eingesandte Probe bezieht. Die Analyse erfolgt in einem unserer akkreditierten Partnerlaboren. Die Probe muss innerhalb eines Jahres ab Eingang des Entnahmesets bzw. Rücksendematerials beim Kunden entnommen und an den Anbieter gesendet werden; danach entfällt die Leistungspflicht des Anbieters. Diese Frist kann je nach Haltbarkeit der Bestandteile des Entnahmesets kürzer sein, wenn im Onlineshop bei Bestellung eine kürzere Frist beim jeweiligen Produkt ausgewiesen ist; diese kürzere Frist ist dann vorrangig vor der Einjahresfrist nach Satz 1. Unsere Umwelt liegt uns am Herzen wir versenden unsere Produkte daher in ökologisch, nachhaltigen Verpackungen. Der Inhalt bzw. die Leistungen die erbracht werden, sind davon nicht betroffen und bleiben unverändert. Die Kosten für den Versand an das Labor trägt der Kunde. Die Auswahl des Versanddienstleisters obliegt dem Kunden. Der Kunde ist verpflichtet, eine ausreichende Frankierung sowie eine korrekte Adressierung der Sendung sicherzustellen. Unfreie Versandetiketten mit der Adresse inkl. nötiger Zusätze werden mit den Produkten bereitgestellt. Hersteller Unternehmensname empowerDX Umweltanalytik Deutschland GmbH Adresse Vorgebirgsstraße 20, 50389, Wesseling, NRW, DE E-Mail shop@umwelt.empowerdx.de Telefon +49 2236 897 187 EU verantwortliche Person Name Yannick Haage Adresse Vorgebirgsstraße 20, 50389, Wesseling, NRW, DE E-Mail shop@umwelt.empowerdx.de Telefon +49 2236 897 187149,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stuhltest zur umfassenden Untersuchung der Darmdurchlässigkeit - Test zur Beurteilung der Permeabilität der Darmwand, einschließlich der Bestimmung von Zonulin und Alpha-1-AntitrypsinAnalyseparameter: Untersuchung ausgewählter Darmbakterien, Hefen (z.B. Candida), Helicobacter-pylori-Antigen sowie anderer Marker wie Zonulin, Alpha-1-Antitrypsin, Beta-Defensin 2, sIgA und pH-Wert anhand einer Stuhlprobe. Mikrobiologische Analyse: Ihre eingereichte Probe wird im Labor untersucht. Sie erhalten eine Übersicht der gemessenen Werte mit entsprechenden Referenzbereichen. Probenentnahme zu Hause: Sie entnehmen die Stuhlprobe selbst zu Hause mithilfe der beiliegenden Anleitung und senden sie dann zurück525,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
-
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
Ähnliche Suchbegriffe für Phishing-Angriffe
-
VOLTCRAFT KT-300 LAN Kabel Tester Speed Erkennung, PoE Diagnose, Port Lokalisierung, Längenmessung, Mapping VC-17497100Revolutionieren Sie Ihre Netzwerkdiagnose mit dem VOLTCRAFT KT-300 Für IT-Spezialisten in Unternehmen und professionelle Installationsbetriebe ist Zeit Geld. Komplexe Netzwerke, unbeschriftete Leitungen und versteckte Fehlerquellen kosten Nerven und verzögern Projekte. Der VOLTCRAFT KT-300 LAN-Kabeltester ist Ihr ultimatives Werkzeug zur Analyse von Telefon-, Computernetzwerk- und Koaxialkabeln. Er vereint präzise Messtechnik mit branchenübergreifender Vielseitigkeit in einem kompakten Gerät. Umfassende Leitungsanalyse und TDR-Fehlerortung Twisted-Pair-Kabel (CAT5E bis CAT7), Koaxialleitungen (50, 75 und 93 Ω) oder Telefon- und Alarmleitungen: Mittels TDR-Technologie (Time Domain Reflectometry) werden in Kabeln mit einer Länge von 0,5 bis 610 Metern Distanzen zu Fehlstellen exakt lokalisiert. Für eine detaillierte Diagnose werden Widerstand, Ausbreitungsverzögerung (Delay) und zeitlicher Versatz (Verschiebungen/Skew) inklusive Länge und Abstand zu Fehlstellen präzise ermittelt. Dank VOP (einstellbare Ausbreitungsgeschwindigkeit) wird bei unterschiedlichsten Kabeltypen wie UTP, FTP oder SSTP eine hohe Messgenauigkeit erzielt. Verifikation von Netzwerk- und PoE-Strukturen Zur Sicherstellung der korrekten Verdrahtung erstellt der Voltcraft KT-300 LAN Kabel Tester vollständige Wiremaps und identifiziert zuverlässig Leitungsunterbrechungen, Kurzschlüsse, Verpolungen sowie getrennte Adernpaare (Split Pairs). Neben allgemeinen Ethernet-Anschlusstests verfügt der Tester über eine PoE-Signalerkennung, die zwischen Endspan- und Midspan-Versorgungen unterscheidet, dabei aber auch die gleichzeitige Verwendung aller acht Adern erkennt. Zur Funktionsprüfung von Alarmsystemen ist zudem ein 100-mA-Lasttest für 12-V-Batterien integriert, der die Belastbarkeit unter Realbedingungen prüft. Effiziente Kabelortung und Dokumentation Für die Installation und Fehlersuche in komplexen Umgebungen stehen ein integrierter Tongenerator sowie acht RJ45-Gegenstellen zur Verfügung. Diese ermöglichen die gleichzeitige Identifikation von bis zu acht Anschlussdosen oder Kabelwegen. Der interne Speicher bietet Platz für 250 Berichte, die über die USB-Schnittstelle ausgelesen und ausgedruckt werden können. Systemausstattung und Zubehör Alles, was zum sofortigen Einsatz des Voltcraft KT-300 LAN Kabel Testers benötigt wird, liegt bei: Zum Lieferumfang gehören das Prüfgerät, drei AA-Batterien und eine robuste Tragetasche. Weiterhin umfasst das Zubehör acht Remote-Einheiten, zwei RJ45-Verbindungskabel, ein USB-Kabel sowie ein Spezialadapterkabel von RJ45 auf Krokodilklemmen für universelle Kontaktierungen. Eine Bedienungsanleitung liegt bei.139,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mrusek, Angela: Beurteilung und Bewertung im KunstunterrichtBeurteilung und Bewertung im Kunstunterricht , Praxiserprobte Kriterien mit konkreten Anwendungsbeispielen (1. bis 4. Klasse) , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Auflage: 4. Auflage, Erscheinungsjahr: 20160719, Produktform: Kartoniert, Beilage: Broschüre klebegebunden, Autoren: Mrusek, Angela~Schmidt, Antonia, Auflage: 23004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 92, Themenüberschrift: EDUCATION / Teaching Methods & Materials / General, Keyword: 1. bis 4. Klasse; Grundschule; Kunst; Lernstand messen und beurteilen, Fachschema: Kunstunterricht / Didaktik, Methodik~Didaktik~Unterricht / Didaktik, Fachkategorie: Unterricht und Didaktik: Religion~Didaktische Kompetenz und Lehrmethoden, Bildungszweck: für den Primarbereich, Altersempfehlung / Lesealter: 23, Genaues Alter: GRS, Warengruppe: HC/Didaktik/Methodik/Schulpädagogik/Fachdidaktik, Fachkategorie: Unterrichtsmaterialien, Thema: Verstehen, Schulform: GRS, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag i.d. AAP, Verlag: Persen Verlag in der AAP Lehrerwelt GmbH, Länge: 297, Breite: 207, Höhe: 7, Gewicht: 363, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Schulform: Grundschule, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 147700426,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
-
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.